 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
ข่าว Malware Backdoor ล่าสุด (3)
แหล่งรวม ข่าว Malware Backdoor ที่เกี่ยวข้องทั้งหมด อ่านข่าว Malware Backdoor กันได้อย่างเต็มอิ่ม จุใจ
มัลแวร์ Xworm กลับมาแล้ว พร้อมปลั๊กอินแรนซัมแวร์ และปลั๊กอินใหม่มากถึง 35 ตัว
จากเดิมเป็นแค่มัลแวร์แบบ Backdoor ที่ขโมยข้อมูลได้ แต่ปลั๊กอินพิเศษทำให้สามารถทำงานแบบแรนซัมแวร์ได้สมบูรณ์แบบ
24 ตุลาคม 2568
3,016
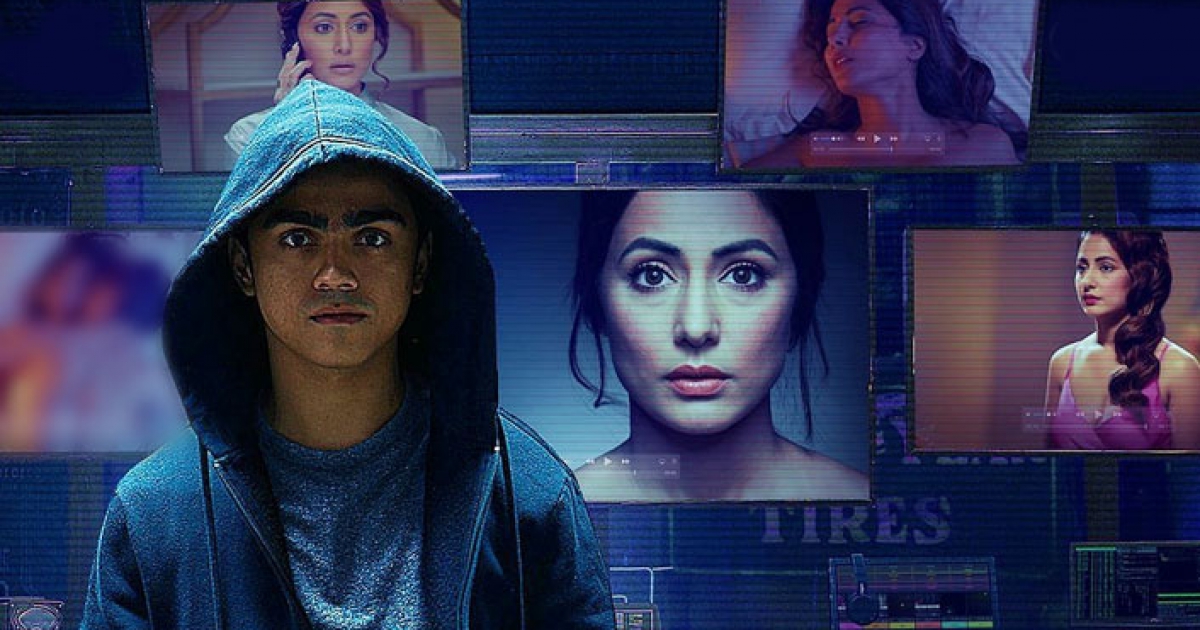
สู้แล้วรวย ! แฮกเกอร์อินเดียฝึกเองจาก Youtube ขโมยหนังจากเซิร์ฟเวอร์ค่ายหนังขายให้แก๊งหนังเถื่อน ตบทรัพย์อื้อ
แฮกเกอร์ใช้มัลแวร์จาก Python และ Java ปลอมตัวเป็นแอคโรงหนัง ขโมยรหัส แล้วปลดล็อกหนังที่ยังไม่ออกฉายไปขาย
21 ตุลาคม 2568
2,468
พบมัลแวร์จากจีน 2 ตัว PlugX และ Bookworm มุ่งโจมตีระบบโทรคมนาคมหลายประเทศในเอเชีย
มัลแวร์ทั้ง 2 นั้น เป็นมัลแวร์ประเภท RAT ที่เน้นในการเข้าควบคุมระบบ ซึ่งการโจมตีดังกล่าวคาดว่ามาจากแฮกเกอร์จีน
15 ตุลาคม 2568
1,759
กลุ่มแฮกเกอร์ใช้มัลแวร์แบบ USB SnakeDisk เพื่อรันมัลแวร์ Backdoor Yokai บนเครื่องที่มีเลขไอพีประเทศไทย
ยอดนิยม
แฮกเกอร์จีนใช้มัลแวร์ Backdoor เพื่อฝังมัลแวร์ลง USB ใช้ปล่อยมัลแวร์ Yokai หมายล้วงข้อมูลราชการไทย
4 ตุลาคม 2568
9,809
แฮกเกอร์เกาหลีเหนือใช้ ChatGPT เพื่อช่วยหลักเลี่ยงการถูกตรวจจับโดยแอนตี้ไวรัส
แฮกเกอร์ใช้ ChatGPT ทำรูปบัตรพนักงานปลอมเพื่อเนียนให้หน่วยราชการเปิด แต่แท้จริงแล้วได้สคริปท์มัลแวร์แถมมาด้วย
2 ตุลาคม 2568
2,536
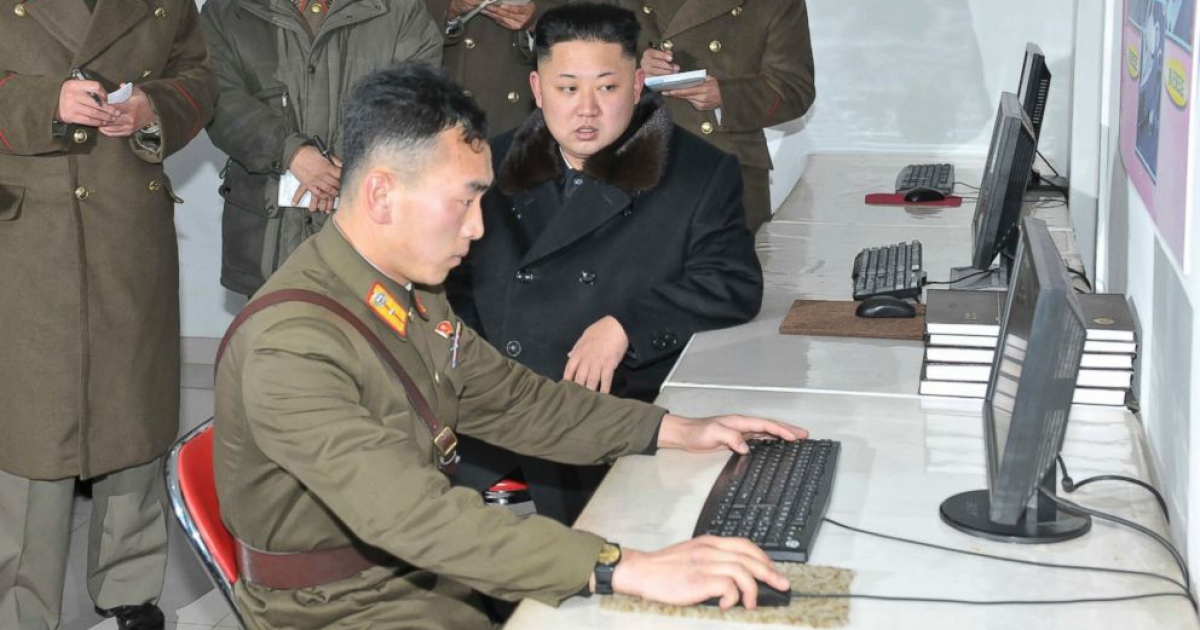
แฮกเกอร์เกาหลีเหนือ เปิดตัวมัลแวร์แบบภาษา Rust ตัวใหม่ มุ่งโจมตีผู้ใช้งาน Windows ผ่านการ Phishing
มัลแวร์ดังกล่าวจะทำหน้าที่เป็นตัวเปิดทางเพื่อส่งมัลแวร์ขโมยข้อมูล ลงไปสอดส่องเหยื่อรวมทั้งขโมยข้อมูลเหยื่อ
30 กันยายน 2568
2,915
มัลแวร์ ChillyHell ยังคงสามารถแฝงตัวบน macOS แบบตรวจจับไม่ได้ ถึงแม้ถูกค้นพบมานานแล้ว
แม้มัลแวร์จะถูกตรวจพบเมื่อเกือบ 5 ปีแต่แล้ว แต่ก็ยังสามารถแฝงตัวจากการตรวจจับบน macOS รุ่นใหม่ๆได้อยู่
26 กันยายน 2568
4,530
มัลแวร์ PipeMagic อ้างเป็นแอป ChatGPT หลอกให้ดาวน์โหลดเจาะช่องโหว่ Windows ฝังแรนซัมแวร์
แฮกเกอร์จะหลอกให้เหยื่อเข้าเว็บไซต์ปลอมเพื่อดาวน์แอปที่สมอ้างเป็น ChatGPT แฝงมัลแวร์ลงมาติดตั้ง
ข่าวซอฟต์แวร์, ข่าวคอมพิวเตอร์ และ โน๊ตบุ๊ค, ข่าวอินเตอร์เน็ต และ เน็ตเวิร์ค, ข่าววิทยาศาสตร์ และ เทคโนโลยี
4 กันยายน 2568
4,239
พบช่องโหว่ Zero-Day บน WinRAR เปิดช่องให้แฮกเกอร์ใช้ในการฝังมัลแวร์ได้
ช่องโหว่ดังกล่าวเปิดให้แฮกเกอร์ทำการเปลี่ยนโฟลเดอร์เป้าหมาย เพื่อคลายไฟล์ฝังมัลแวร์ลงโฟลเดอร์ Autorun ได้
18 สิงหาคม 2568
4,864
แฮกเกอร์ใช้ช่องโหว่บนธีมของ Wordpress ในการทำ RCE เจาะเข้าเว็บไซต์ได้
ช่องโหว่ดังกล่าวทำให้แฮกเกอร์สามารถวาง Backdoor ผ่านทางการอัปไฟล์ Zip ขึ้นโดยไม่ได้รับอนุญาตแล้วทำ RCE ได้
14 สิงหาคม 2568
5,522
มัลแวร์ตัวใหม่จากเกาหลีเหนือ มุ่งโจมตีผู้ใช้งาน macOS ผ่านอัปเดต Zoom ปลอม
มัลแวร์ดังกล่าวทำหน้าที่เป็น Backdoor ให้แฮกเกอร์เข้าขโมยข้อมูลระบบ เน้นโจมตีคนทำงานสายคริปโต และ Web3
16 กรกฎาคม 2568
5,145

ตรวจพบช่องโหว่ Zero-Day บน Chrome เปิดช่องให้แฮกเกอร์ฝัง Backdoor ลงระบบ
ยอดนิยม
ช่องโหว่ดังกล่าวนั้น จะเปิดช่องให้มัลแวร์สามารถฝังเข้าเครื่องของเหยื่อเพัยงแค่คลิ๊กลิงก์ 1 คลิ๊กเท่านั้น
3 กรกฎาคม 2568
10,392
แฮกเกอร์ใช้ช่องโหว่ Zero-Day บน Windows CLFS หย่อนแรนซัมแวร์ลงเครื่อง
ยอดนิยม
แฮกเกอร์จะใช้งานช่องโหว่ดังกล่าวหย่อนมัลแวร์ PipeMagic เพื่อสร้าง Backdoor ในการปล่อยแรนซัมแวร์ต่อไป
22 เมษายน 2568
6,136
นักออกแบบระวัง เว็บไซต์แจก AutoCAD เถื่อน ดาวน์โหลดฟรีมีมัลแวร์
ยอดนิยม
เมื่อติดตั้งซอฟต์แวร์เถื่อนดังกล่าวจะเป็นการติดตั้งมัลแวร์นกต่อ ที่จะช่วยนำมัลแวร์ตัวใหม่มาเปิด Backdoor ระบบ
17 เมษายน 2568
6,097
พบแฮกเกอร์ทีม EncryptHub ใช้ช่องโหว่ Zero-Day บน Windows ในการฝังมัลแวร์ Rhadamanthys และ StealC
แฮกเกอร์จะทำการวางไฟล์ .msc ไว้ในโฟลเดอร์ en-US เพื่อลวงให้ตัว MMC ทำกันรันไฟล์ปนโค้ดมัลแวร์ดังกล่าวขึ้นมา
14 เมษายน 2568
5,219



ข่าวไอทีแนะนำ

ข่าวประชาสัมพันธ์




Copyright Notice : Creative Commons Attribution 3.0 Copyright 1999-2026
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.