 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
ข่าว Hack ล่าสุด
แหล่งรวม ข่าว Hack ที่เกี่ยวข้องทั้งหมด อ่านข่าว Hack กันได้อย่างเต็มอิ่ม จุใจ
ตลอดไป ! พบช่องโหว่ในปลั๊กอิน Forminator บนเว็บไซต์ Wordpress ช่วยให้ทำ RCE ได้ง่ายเพียงอัปไฟล์ PHP
ปลั๊กอินดังกล่าวมีช่องโหว่ให้แฮกเกอร์อัปโหลดไฟล์ PHP แบบรันได้ ทำให้สามารถทำ RCE บนเว็บได้อย่างง่ายดาย
21 กันยายน 2569
958
Dev เหวอ Claude Code บน Auto Mode สั่งติดตั้งมัลแวร์อัตโนมัติได้ ถึงแม้จะมีระบบความปลอดภัยเข้มแข็ง
นักวิจัยยืนยันว่าการหลอกให้ติดตั้งมัลแวร์นั้นไม่ยาก เพราะ Claude Code นั้นมีจุดอ่อนที่ถูกหลอกปั่นหัวได้ง่ายมาก
20 กันยายน 2569
1,405
แฮกเกอร์งัดสารพัดเทคนิคจนแฮกกล้องวงจรปิด Dahua ได้มากถึงหมื่นกว่าเครื่อง
นอกจากรหัสผ่านแล้ว ยังมีการใช้แพ็คเกจหลอกเข้าใช้เซสชัน และใช้เลขซีเรียลเพื่อเชื่อมต่อแบบ P2P ได้โดยตรง
18 กันยายน 2569
1,508
พบข่องโหว่ใน Microsoft Copilot Personal ที่ช่วยให้แฮกเกอร์ลักลอบขโมยข้อมูลได้ใน 1 คลิ๊ก
ทั้งหมดทำได้ง่ายมากแค่ใส่พารามิเตอร์ไว้บน URL เพื่อหลอกให้เหยื่อกดแล้ว Copilot จะรันพารามิเตอร์เป็นพรอมพ์ทันที
17 กันยายน 2569
1,589
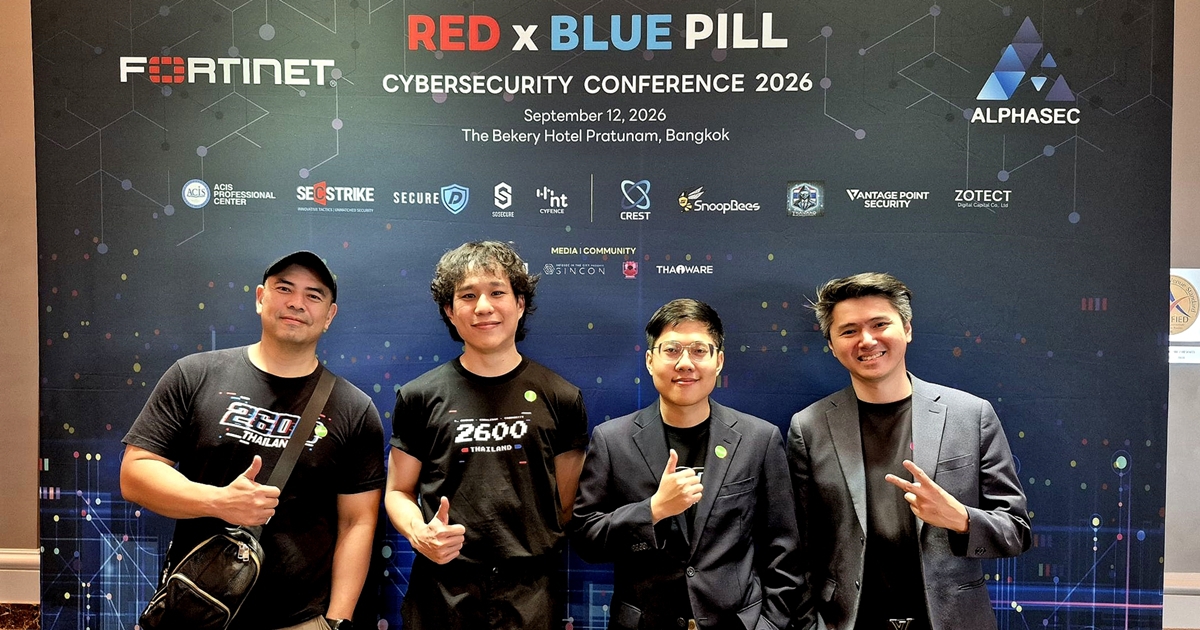
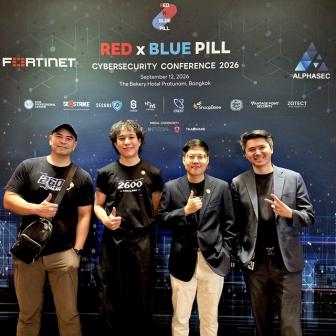
Red x Blue Pill 2026 มีผู้เข้าร่วมงานอย่างคับคั่ง
สรุปงาน Red x Blue Pill 2026 รวมพลแฮกเกอร์และกูรูด้าน Cybersecurity เจาะลึกเทคนิคจากผู้เชี่ยวชาญตัวจริง จัดโดย 2600Thailand และ OWASP Bangkok
17 กันยายน 2569
580
แฮกเกอร์ใช้เว็บไซต์ Wordpress กว่า 2,000 เว็บในแคมเปญปล้นคริปโต และปล่อยแรนซัมแวร์
โดยเว็บไซต์เหล่านี้จะถูกแฮกเกอร์นำมาใส่สคริปท์เพื่อสร้างหน้า ClickFix หลอกให้เหยื่อทำตามเพื่อติดตั้งมัลแวร์
17 กันยายน 2569
1,432

ตรวจพบ MessiahGPT เครื่องมือ AI ตัวใหม่ที่จะช่วยให้แรนซัมแวร์ และการทำ Phishing ทำงานได้อย่างอัตโนมัติ
ผู้พัฒนาโอ้อวดว่า AI ตัวนี้ไม่มีการเซ็นเซอร์ สามารถรับคำสั่งให้สร้างมัลแวร์ แรนซัมแวร์ และคอนเทนต์โกงได้
13 กันยายน 2569
1,428

กลุ่มแฮกเกอร์ ทุ่มทุนกว่า 7 ล้านดอลลาร์สหรัฐ กว้านซื้อโดเมนที่หมดอายุแล้วมาใช้ในการปล่อยมัลแวร์
โดเมนกลุ่มดังกล่าวนั้นนอกจากจะถูกนำไปใช้ปล่อยมัลแวร์แล้ว ยังถูกนำเอาไปใช้ในการสตรีมมิงฟุตบอลเถื่อนอีกด้วย
11 กันยายน 2569
1,494

พบแคมเปญ ClickFix บนเว็บบอร์ด Steam Forum เผลอทำตามติดมัลแวร์ได้ทันที
แฮกเกอร์จะหลอกว่าคำสั่งบนคอมเมนต์คือวิธีทางเทคนิคในการแก้ข้อผิดพลาดบนตัวเกม ซึ่งถ้ารันก็จะติดมัลแวร์
9 กันยายน 2569
1,644

พบช่องโหว่บน Windows WalletService เปิดช่องให้มัลแวร์อัปเกรดสิทธิ์ตัวเองสูงถึงระดับ SYSTEM
การใช้งานช่องโหว่ดังกล่าวนั้น แฮกเกอร์จะค้องมีสิทธิ์ระดับมาตรฐานในการเข้าถึงระบบอยู่แล้วถึงจะใช้งานได้
7 กันยายน 2569
1,331

กลุ่มแฮกเกอร์เกาหลีเหนือ Kimsuky ซุ่มพัฒนา AI Stack แบบ Offline มาช่วย Phishing และสร้างมัลแวร์ใหม่ ๆ
ทีมวิจัยยืนยันว่าไม่ใช่การสร้างโมเดล AI ใหม่ แต่เป็นการเรียนรู้เพื่อแทรก AI ไว้ในทุกขั้นตอนของอาชญากรรม
1 กันยายน 2569
1,304

แฮกเกอร์จีนนำเอา Deepseek มาใช้งานบนแคมเปญแบบทำงานอัตโนมัติ
ยอดนิยม
ผลปรากฎว่า แฮกเกอร์ล้มเหลวในการใช้ AI แฮก จนต้องกลับไปใช้วิธีการแบบ Manual แทน
28 สิงหาคม 2569
1,685

นักวิจัยพบเทคนิค "hallusquatting" ใช้ความหลอนของ AI Agent หลอกติดมัลแวร์ลงเครื่องแบบอัตโนมัติ
แฮกเกอร์จะนำเอาชื่อเครื่องมือที่ AI หลอนขึ้นมาไปลงทะเบียน และฝากแพ็คเกจติดมัลแวร์ หลอกให้ AI ดาวน์โหลด
26 สิงหาคม 2569
1,177

DOUBLECUP ClickFix มีการฝังมัลแวร์ไว้บนรูปภาพภายในแคชของเว็บเบราว์เซอร์
เครื่องมือ DOUBLECUP นั้นใช้งานง่าย เพียงแค่กรอกข้อมูลทั้งหมด แล้วเอาโค้ด ClickFix ไปแปะบนเว็บไซต์เท่านั้น
25 สิงหาคม 2569
1,588

ตรวจพบมัลแวร์ตัวใหม่ HollowFrame Loader และ Matryoshka
ยอดนิยม
แคมเปญดังกล่าวนั้นจะมุ่งเน้นการโจมตีไปยังกลุ่มบริษัทด้านกฎหมาย ผ่านการหลอกลวงทางอีเมลแบบ Phishing
24 สิงหาคม 2569
1,701



ข่าวไอทีแนะนำ

ข่าวประชาสัมพันธ์




Copyright Notice : Creative Commons Attribution 3.0 Copyright 1999-2026
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.