 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
ข่าว Malware ล่าสุด
แหล่งรวม ข่าว Malware ที่เกี่ยวข้องทั้งหมด อ่านข่าว Malware กันได้อย่างเต็มอิ่ม จุใจ
มัลแวร์ดูดเงินตัวใหม่ "KREMLIN" เข้ายึดเบราว์เซอร์ Chrome และ Edge เพื่อขโมยรหัสผ่านธนาคาร
มัลแวรฺ์ดังกล่าวจะมาในรูปแบบ Extension ที่มีสคริปท์บังคับติดตั้ง ซึ่งสามารถแทรกหน้าจอเว็บธนาคารปลอมได้
15 ตุลาคม 2569
1,097
ร้ายกาจ! พบมัลแวร์ BambooToken ใช้งานระบบ MQTT เพื่อเข้าควบคุม Windows และ Linux
การใช้โปรโตคอลดังกล่าวทำให้แฮกเกอร์สามารถเข้าควบคุมเครื่องที่ติดมัลแวร์โดยง่ายจากศูนย์กลางเดียว
14 ตุลาคม 2569
1,137
อุกอาจ! บัญชี HBO Max บน Reddit ถูกแฮกใช้เป็นฐานปล่อยมัลแวร์ด้วยโฆษณาปลอมจำนวนมหาศาล
บัญชีดังกล่าวถูกใช้ยิงโฆษณามากกว่า 108 ตัวโดยส่วนมากจะเป็นหลอกให้ดาวน์โหลด HBO Max ปลอมเพื่อหลอกปล่อยมัลแวร์
14 ตุลาคม 2569
1,081
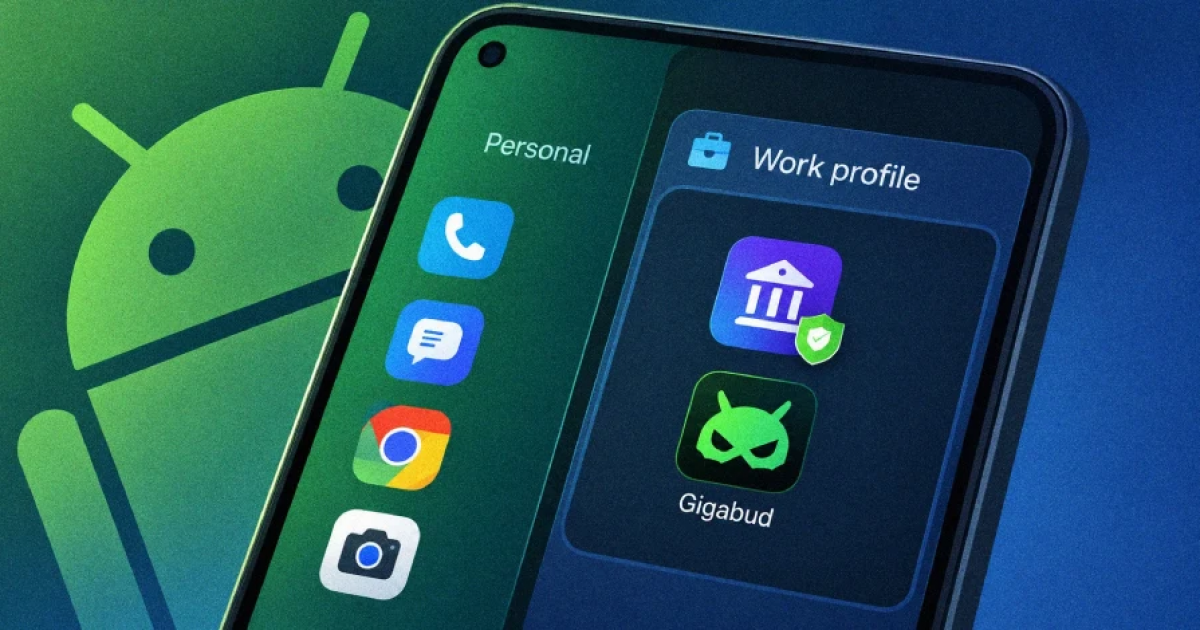
มัลแวร์ดังบน Android "Gigabud" ใช้การโคลนแอปเพื่อเลี่ยงการถูกตรวจจับ
ยอดนิยม
Gigabud รุ่นใหม่นี้จะใช้ Vwork โคลนแอปธนาคารไปไว้ใน Work Profile และจารกรรมเงินจากในนั้น ทำให้ตรวจจับได้ยากมาก
13 ตุลาคม 2569
1,711
ผู้เชี่ยวชาญเตือน แฮกเกอร์สามารถใช้พลังของ AI ปล่อยแรนซัมแวร์ได้ด้วยต้นทุนต่ำกว่ากาแฟสด 1 แก้ว
ยอดนิยม
จากการตรวจสอบแล้วพบว่า ต้นทุนต่อการโจมตี 1 เป้าหมายแค่เพียง 0.4 ดอล - 4 ดอล เท่านั้น ซึ่งถูกกว่าสตาร์บั๊ก
11 ตุลาคม 2569
1,794
ตรวจพบแฮกเกอร์ใช้งาน ScreenConnect เพื่อกระจายมัลแวร์แบบ Worm ในกลุ่มผู้ใช้งาน Windows
สำหรับครั้งนี้จะไม่ใช่การใช้เครื่องมือดังกล่าวเข้าควบคุมเครื่อง และใช้ตัวติดตั้งเพื่อปล่อย Payload โดยตรง
10 ตุลาคม 2569
1,458
ระวังแอปปลอมบน Windows ติดตั้งแล้วถูกแอบปิด Windows Update ทันที ซ้ำ Microsoft Defender ยังทำงานอ่อนแอลง
มัลแวร์นกต่อที่ไม่ถูกระบุชื่อนี้จะทำการปิดระบบป้องกับเพื่อปล่อยมัลแวร์แบบ RAT ลงมาบนเครื่องของเหยื่อ
9 ตุลาคม 2569
1,573
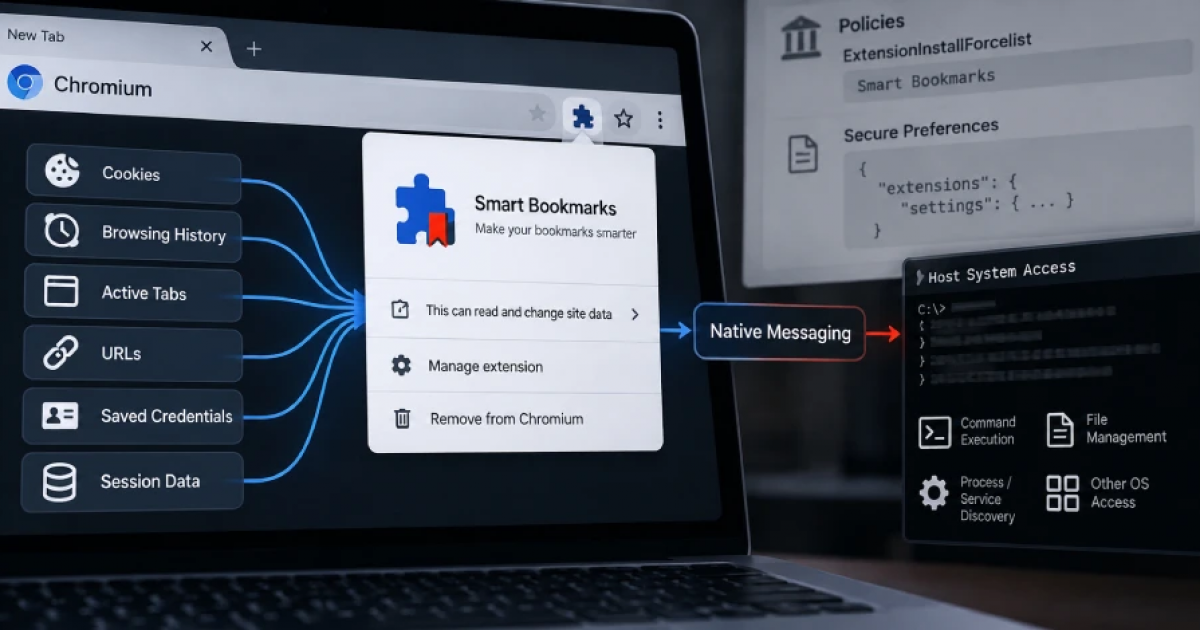
เตือนภัย! มัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
มัลแวร์ดังกล่าวจะทำการฝัง Extension ลงไปด้วยวิธีการบังคับติดตั้ง และใช้ฟีเจอร์ข้อความเพื่อรันโค้ดคำสั่งต่าง ๆ
8 ตุลาคม 2569
1,442
พบมัลแวร์ JSCeal สามารถข้ามการยืนยันตัวตนด้วย Google Authenticator ได้ผ่านการใช้ไฟล์ Cookie ที่ขโมยมา
มัลแวร์ดังกล่าวจะใช้ข้อมูลจาก Cookies เพื่อสร้างเซสชันบัญชี Google ใช้งานเองได้ทันทีโดยไม่ต้องยืนยันตัวตน
7 ตุลาคม 2569
1,433
พบมัลแวร์ปลอมตัวเป็นเว็บเบราว์เซอร์ส่วนบุคคล ใช้คำสั่งควบคุม Windows จากระยะไกลได้!
มัลแวร์ดังกล่าวนั้นมีความสามารถในการควบคุม Input ให้เสมือนว่ามาจากคีย์บอร์ดและเมาส์ของเครื่องเพื่อลวงระบบ
7 ตุลาคม 2569
1,440
แฮกเกอร์ใช้ข้อเสนองานปลอมผ่าน Linkedin หลอกปล่อยมัลแวร์ RAT ใส่เหล่า Dev
แฮกเกอร์จะส่งไฟล์ที่อ้างว่าเป็นแบบทดสอบให้เหยื่อทำ พร้อมตั้ง Deadline เพื่อเร่งเหยื่อให้ติดตั้งมัลแวร์
6 ตุลาคม 2569
1,508
แฮกเกอร์รัสเซียถูกรวบส่งฟ้องถึงสหรัฐฯ ฐานอยู่เบื้องหลังการใช้ไฟล์ Excel แพร่กระจายมัลแวร์ TVRAT
หน่วยสืบสวนพบว่าอีเมลของแฮกเกอร์รายดังกล่าวเชื่อมโยงกับข้อมูลที่มัลแวร์ขโมยมา นำไปสู่การจับกุมที่เกิดขึ้น
6 ตุลาคม 2569
952
นักวิจัยกังวล แม้พบว่าสถิติโจมตีด้วยแรนซัมแวร์เพิ่มขึ้น แต่อัตราการกู้ข้อมูลสำเร็จกลับน้อยลง
การกู้ข้อมูลสำเร็จนั้นตกเหลือเพียง 39% เท่านั้น จาก 57% ในปีที่ผ่านมา ทีมวิจัยเตือนให้หมั่น Backup ข้อมูล
5 ตุลาคม 2569
1,553
มัลแวร์ StreamRat ระบาดหนักผ่านโฆษณาบน Facebook และ TikTok มุ่งโจมตีผู้ใช้งาน Android
มัลแวร์ตัวนี้จะเนียนโฆษณาเป็นบริการสตรีมมิงเพื่อหลอกให้คนกดเข้ามาดาวน์โหลด มีความสามารถขโมยข้อมูลหลากหลาย
5 ตุลาคม 2569
1,392
พบแฮกเกอร์ใช้ Claude Desktop ปลอม สั่งปิดระบบป้องกันเครื่องแล้วฝังมัลแวร์ควบคุมเครื่อง
แฮกเกอร์นั้นใช้การแพร่กระจายแคมเปญนี้ผ่านทางโฆษณาออนไลน์ กับเว็บปลอมที่เหมือนของ Claude เป๊ะจนจับไม่ได้
3 ตุลาคม 2569
1,343



ข่าวไอทีแนะนำ

ข่าวประชาสัมพันธ์




Copyright Notice : Creative Commons Attribution 3.0 Copyright 1999-2026
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.