 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
ข่าว Infostealer ล่าสุด
แหล่งรวม ข่าว Infostealer ที่เกี่ยวข้องทั้งหมด อ่านข่าว Infostealer กันได้อย่างเต็มอิ่ม จุใจ
เตือนภัยชาว macOS ระวังแอป Codex ปลอม เผลอเชื่ออาจนำไปสู่การติดตั้งมัลแวร์ AMOS ลงเครื่องได้
แฮกเกอร์ใช้การยิงโฆษณาเว็บปลอม หลอกเข้าหน้า ClickFix ให้เหยื่อทำตามเพื่อติดตั้งมัลแวร์ดังกล่าว
27 กันยายน 2569
683
อึ้ง มัลแวร์ Agent Tesla เวอร์ชันใหม่ ใช้ Emoji บนโค้ดเพื่อหลบเลี่ยงการถูกตรวจจับ
เนื่องมาจากการใช้งาน Emoji แทรกตามโค้ดทำให้การสแกนทั้งด้วยตาและด้วยเครื่องมือทำได้ยากจนถูกปล่อยผ่านได้ง่าย
26 กันยายน 2569
839
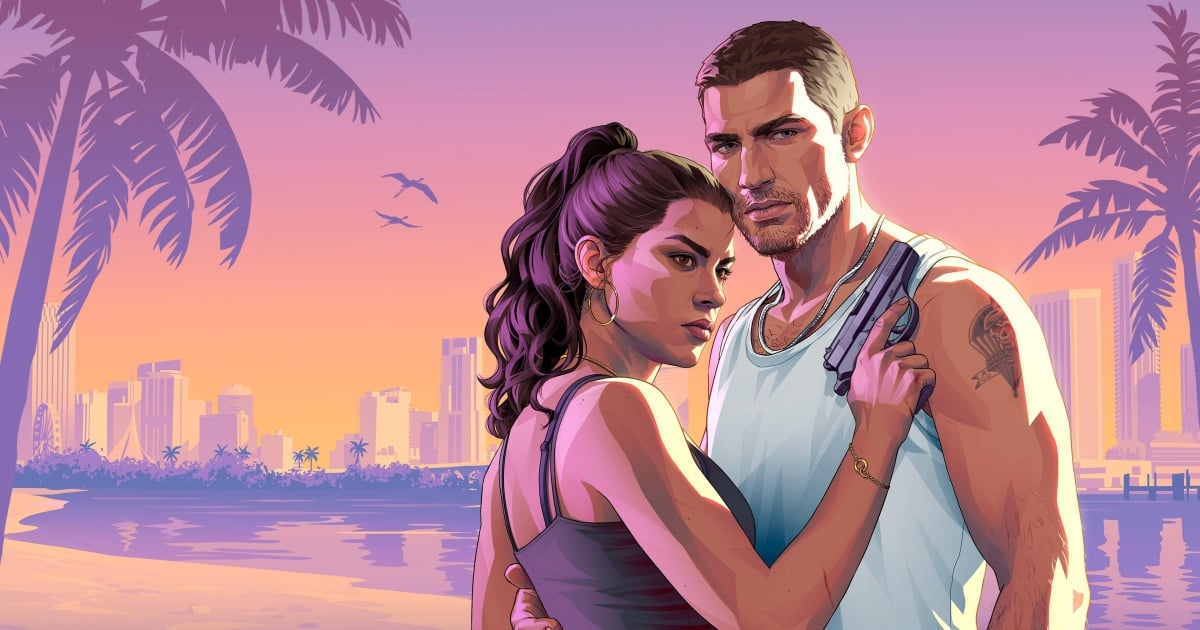
ระวัง ตรวจพบเดโมเกม GTA6 ปลอม ดาวน์โหลดแล้วติดมัลแวร์แน่นอน 100%
Rockstar ยืนยันว่าเกมยังไม่มีเวอร์ชัน PC และไม่มีเวอร์ชันทดสอบใด ๆ ทุกตัวคือของปลอมทั้งหมด
23 กันยายน 2569
1,827

ชาว macOS ระวังมัลแวร์ตัวใหม่ AmnesiaStealer สามารถเข้าควบคุมเว็บเบราว์เซอร์แบบเรียลไทม์ได้
มัลแวร์ดังกล่าวมีการใช้งานโมดูลพิเศษที่สามารถดึงโปรไฟล์เว็บเบราว์เซอร์ของเหยื่อมาใช้แบบไม่รู้ตัวได้
12 กันยายน 2569
2,025

ระวังหนัง The Odyssey ปลอม ดาวน์โหลดมาแทนที่จะได้ดู กลับติดมัลแวร์ Lumma Stealer
ยอดนิยม
Lumma Stealer เวอร์ชันนี้ยังมีการถ่วงเวลาในการทำงานเพื่อหลบเลี่ยงการถูกตรวจจับจากระบบป้องกันอีกด้วย
4 กันยายน 2569
26,473

ไมโครซอฟท์ออกโรงแฉ แฮกเกอร์รัสเซียแฮก Wi-Fi โรงแรมเพื่อสอดแนมเหล่านักท่องเที่ยว
แฮกเกอร์นั้นจะวางกับดักอย่างหน้า ClickFix, หน้าเพจกรอกรหัสปลอม, ไปจนถึงเว็บปล่อยมัลแวร์ไว้หลอกเหยื่อ
30 สิงหาคม 2569
1,706

มัลแวร์ SparkKitty สามารถบุกฝ่าระบบป้องกันของ App Store และ Play Store มุ่งดักขโมย Seed Phrase
การแพร่กระจายของมัลแวร์ดังกล่าวนั้นเรียกได้ว่าไม่ใช่ครั้งแรก เพราะเคยมีการแพร่กระจายบนแอปสโตร์ในปี 2025 มาแล้ว
20 สิงหาคม 2569
2,875

พบแฮกเกอร์ ใช้งานบัญชี GitHub ปลอมกว่า 7,600 บัญชีในการปล่อยมัลแวร์ SmartLoader
แฮกเกอร์นำเอากลเม็ด AgentBaiting หลอกให้ Agent ทำการติดตั้งมัลแวร์อัตโนมัติหลังค้นเจอ Repo ปลอมด้วย prompt
17 สิงหาคม 2569
1,461

ชาว macOS ระวังมัลแวร์ตัวใหม่ Crash Stealer เนียนปลอมตัวเป็นแอป Crash Report
นอกจากนั้นผู้พัฒนายังลงทุนสร้าง Apple Dev ID ใช้กับแอปปลอมที่เป็นพาหะเพื่อฝ่าระบบ Gatekeeper อีกด้วย
9 สิงหาคม 2569
1,268

ภัยใหม่ชาว macOS มัลแวร์ ClickLock Stealer ที่แค่ Paste เดียวข้อมูลโดนขโมยเกลี้ยงได้
มัลแวร์ตัวนี้จะบีบบังคับให้เหยื่อกรอก System Password ถ้าไม่ยอมกรอกก็จะปิดระบบสำคัญไปเรื่อย ๆ จนกว่าจะกรอก
4 สิงหาคม 2569
2,021

แฮกเกอร์แอบอ้างแบรนด์นับร้อยบน GitHub เพื่อปล่อยมัลแวร์ขโมยข้อมูลเข้าเครื่องเหยื่อ
แฮกเกอร์ใช้วิธีแอบอ้างซอฟต์แวร์ดัง เพื่อปล่อยมัลแวร์ที่เน้นตีระบบเพื่อขโมยในทันที ต่างจาก Infostealer อื่น ๆ
29 กรกฎาคม 2569
2,169

ระวังมัลแวร์ macOS ตัวใหม่ Gaslight ใช้การโจมตีแบบ Prompt Injection หลอก AI บนเครื่อง
มัลแวร์ดังกล่าวจะใช้ prompt แบบคำแจ้งเตือนปลอมจำนวนมากเพื่อหลอกให้ AI ตั้งคำถามตัวเองจนหยุดทำงานข้ามการตรวจ
24 กรกฎาคม 2569
2,054

นักเล่นเกมแบบเรโทรบนเครื่อง PS Vita กลายเป็นเป้าหมายใหม่ของกลุ่มแฮกเกอร์บน GitHub
เครื่องมือปลอมดังกล่าวจะอ้างว่าเป็นปลั๊กอินด้านเสียงบน PSvita แท้จริงเป็นมัลแวร์ขโมยข้อมูลบน Windows
14 กรกฎาคม 2569
1,250

พบแฮกเกอร์ใช้ Wallpaper Engine บน Steam เป็นเครื่องมือในการแพร่กระจายมัลแวร์
มัลแวร์ดังกล่าวจะมาในรูปแบบ Application Wallpaper สำหรับใช้บน Wallpaper Engine แจกจ่ายทาง Steam Workshop
9 กรกฎาคม 2569
2,074

ตรวจพบมัลแวร์กระจายตัวผ่านไดร์ฟ USB มุ่งขโมยเงินคริปโตเหยื่อ
มัลแวร์ดังกล่าวจะแฝงตัวอยู่ภายในไฟล์ LNK ภายใน USB ที่ติดเชื้อ ซึ่งจะใช้ในการปล่อยมัลแวร์ขโมยข้อมูลงเครื่อง
7 กรกฎาคม 2569
1,513



ข่าวไอทีแนะนำ

ข่าวประชาสัมพันธ์




Copyright Notice : Creative Commons Attribution 3.0 Copyright 1999-2026
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.