 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
ข่าว us ล่าสุด
แหล่งรวม ข่าว us ที่เกี่ยวข้องทั้งหมด อ่านข่าว us กันได้อย่างเต็มอิ่ม จุใจ
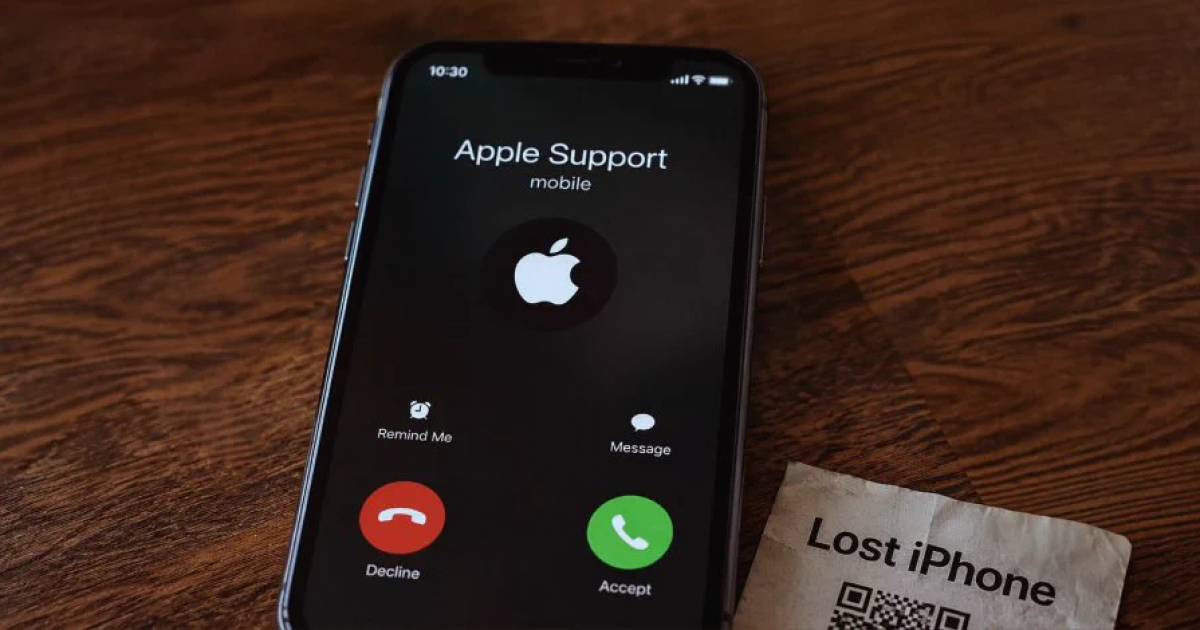
มือถือหายก็ต้องระวัง พบ Apple Support (ปลอม) โทรหาเหยื่อที่มือถือโดนขโมยเพื่อขอรหัสปลดล็อก
แคมเปญดังกล่าวจะดึงข้อมูล Find My ส่งอีเมลให้เหยื่อรู้สึกวางใจ และใช้ AI โทรหาเหยื่อขอรหัสปลดล็อก
24 กันยายน 2569
928

Claude Opus 5 เผลอลบโฟลเดอร์ Home ของผู้ใช้งานทิ้ง เพราะคิดว่าเป็นโฟลเดอร์ชั่วคราว
เนื่องจากเป็นการทำงานบน UI แบบ UNIX บน Windows ทำให้ตัว Claude เข้าใจประเภทของโฟลเดอร์ผิดนำไปสู่การสั่งลบ
11 กันยายน 2569
845

นักวิจัยพบช่องโหว่บน Windows Hello for Business ที่สามารถถูกใช้งานโดยมัลแวร์ได้
ช่องโหว่ดังกล่าวช่วยให้มัลแวร์สั่งดึงโทเคน Primary Refresh Token ออกมาเพื่อใช้ในการเข้าถึงระบบได้
2 กันยายน 2569
1,436

Thaiware จับมือ OpenAI จำหน่าย ChatGPT Business สำหรับองค์กร
Thaiware จับมือ OpenAI เปิดจำหน่ายสิทธิ์การใช้งาน ChatGPT Business เพื่อให้องค์กรในประเทศไทยเข้าถึงการใช้งานโมเดล AI ระดับสูง ได้อย่างปลอดภัย
1 กันยายน 2569
492

นักวิจัยพบเทคนิค "hallusquatting" ใช้ความหลอนของ AI Agent หลอกติดมัลแวร์ลงเครื่องแบบอัตโนมัติ
แฮกเกอร์จะนำเอาชื่อเครื่องมือที่ AI หลอนขึ้นมาไปลงทะเบียน และฝากแพ็คเกจติดมัลแวร์ หลอกให้ AI ดาวน์โหลด
26 สิงหาคม 2569
1,200

รัฐบาลระวังตัว นักวิจัยพบแฮกเกอร์ใช้ AI Agent บุกเข้าโจมตีกระทรวงการคลังไทย
ยอดนิยม
ปัจจุบันทางทีมวิจัยยังไม่สามารถระบุผู้อยู่เบื้องหลังได้ แต่มีการคาดหมายว่าเป็นแฮกเกอร์จากจีนเข้มาสอดแนม
22 สิงหาคม 2569
2,076

นักวิจัยเตือน ! มัลแวร์ที่ถูกเขียนด้วยวิธี Vibe Coding กำลังระบาดเกลื่อนเน็ต
มัลแวร์แบบดังกล่าวนั้นนอกจากจะสามารถสร้างในปริมาณมากได้ง่ายแล้ว ยังหลบเลี่ยงระบบตรวจแบบ Static ได้ด้วย
16 กรกฎาคม 2569
1,454

ตลอดไป ! พบปลั๊กอินอันตรายบน Wordpress สามารถทำให้แฮกเกอร์ติดตั้ง Backdoor บนเว็บไซต์ได้
ยอดนิยม
ปลั๊กอินดังกล่าวถูกแฮกเกอร์ทำ Supply Chain Attack จนติดมัลแวร์หลายชั่วโมงก่อนถูกแก้เป็นปกติ
9 กรกฎาคม 2569
1,774

พบเว็บไซต์บอลโลกปลอมจำนวนมาก แฝงมัลแวร์ดูดเงิน และขโมยล็อกอิน
นักวิจัยพบว่าการแอบอ้างมีมากมายทั้งเว็บปลอมหลอกขโมยตั๋ว โฆษณาปลอม หรือแม้แต่กระทั่งไวไฟที่หละหลวมของเจ้าภาพ
8 กรกฎาคม 2569
1,651

ตรวจพบมัลแวร์กระจายตัวผ่านไดร์ฟ USB มุ่งขโมยเงินคริปโตเหยื่อ
มัลแวร์ดังกล่าวจะแฝงตัวอยู่ภายในไฟล์ LNK ภายใน USB ที่ติดเชื้อ ซึ่งจะใช้ในการปล่อยมัลแวร์ขโมยข้อมูลงเครื่อง
7 กรกฎาคม 2569
1,500

DigiTech ASEAN Thailand & AI Connect 2026 รวมผู้นำเทคโนโลยี AI ทั่วอาเซียน พร้อมยกระดับธุรกิจไทย
DigiTech ASEAN Thailand & AI Connect 2026 งานแสดงสินค้า สัมมนาด้านดิจิทัลโซลูชันเพื่อธุรกิจระดับนานาชาติ 25-27 พ.ย. นี้ ฮอลล์ 7-8 อิมแพ็ค เมืองทองธานี
7 กรกฎาคม 2569
895

ผู้เชี่ยวชาญเตือน การมาของ AI ช่วยให้แรนซัมแวร์สามารถหลบเลี่ยงการตรวจจับของ EDR ได้พลิ้วขึ้น
ยอดนิยม
เครื่องมือ AI จาก Claude และ Cursor นั้นช่วยให้สามารถพัฒนามัลแวร์จนหลบเลี่ยงระบบ EDR ของเจ้าดังได้มากมาย
30 มิถุนายน 2569
2,040

Lazarus Group กลับมาอย่างอลัง กับมัลแวร์ RemotePE เล็งเข้าโจมตีบรรษัทการเงินทั่วโลก
ยอดนิยม
มัลแวร์ดังกล่าวนั้นนอกจากจะสามารถขโมยข้อมูลได้หลากหลาย ยังสามารถรันบนหน่วยความจำโดยตรงได้อีกด้วย
20 มิถุนายน 2569
1,742

Malwarebyte พบช่องโหว่บน Windows Defender ที่ถูกแฮกเกอร์ใช้งานประจำ
ทั้ง 2 ช่องโหว่ได้เคยมีการออกแพทซ์มาหลายปีแล้ว แต่ก็ยังถูกแฮกเกอร์ใช้งานอยู่บ่อย ๆ จน CISA เตือนให้อัปเดตด่วน
14 มิถุนายน 2569
1,522

นักวิจัยพบ แฮกเกอร์ใช้ PyInstaller ซ่อนมัลแวร์ Xworm ไว้ภายใน แล้วปลอมเป็นอัปเดตปลอมหลอกเหยื่อ
ยอดนิยม
การซูก Payload ของมัลแวร์ด้วยวิธีการดังกล่าวนอกจากทำให้เหยื่อหลงเชื่อ แล้วยังหลอกระบบป้องกันได้อีกด้วย
11 มิถุนายน 2569
1,711



ข่าวไอทีแนะนำ

ข่าวประชาสัมพันธ์




Copyright Notice : Creative Commons Attribution 3.0 Copyright 1999-2026
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.